Um raio-X da maturidade em cibersegurança nas empresas brasileiras
Quando se fala em maturidade em cibersegurança, é comum associar o tema à adoção de novas tecnologias. No entanto, essa é apenas parte da equação.
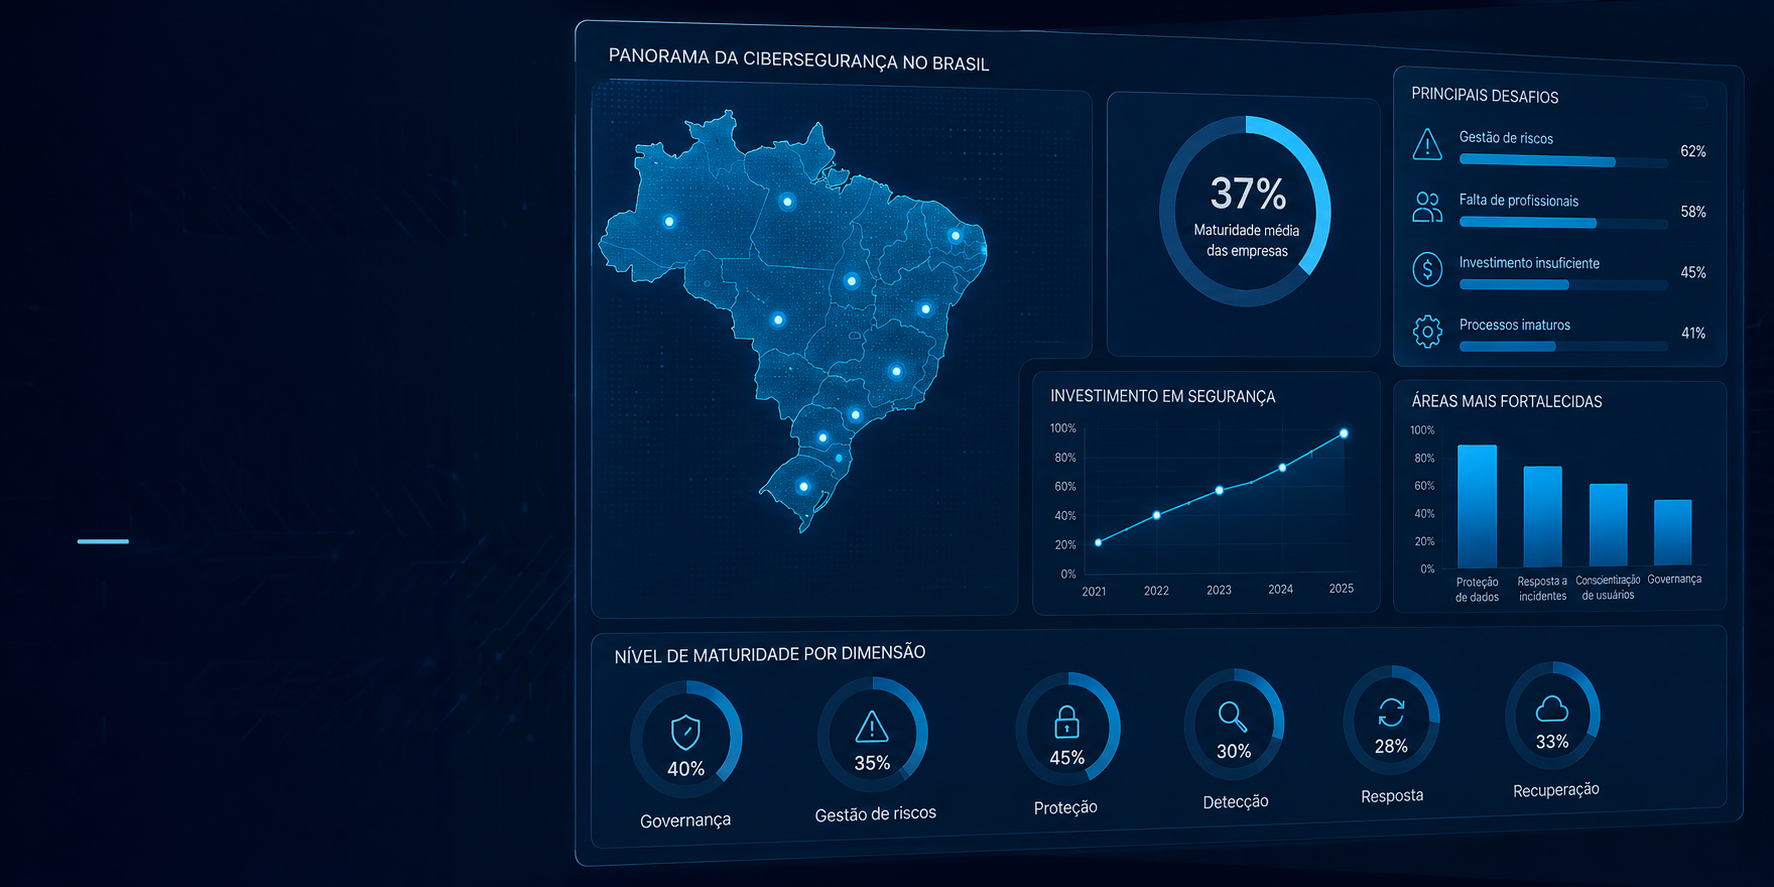
O Índice de Maturidade e Resiliência em Cibersegurança (IMR Ciber), desenvolvido pela Cyber Economy Brasil, mostra que os principais desafios enfrentados pelas empresas brasileiras estão concentrados em aspectos como estratégia, governança, liderança e gestão de riscos. Em outras palavras, investir em novas soluções é importante. Contudo, elas geram resultados consistentes apenas quando fazem parte de uma estrutura capaz de sustentar a segurança ao longo do tempo.
Essa análise ganha ainda mais relevância em um cenário marcado pela expansão da superfície de ataque, pela transformação digital e pelo aumento das exigências regulatórias. Nesse contexto, fortalecer a maturidade significa desenvolver a capacidade de antecipar riscos, responder a incidentes e garantir a continuidade das operações diante de um ambiente de ameaças cada vez mais complexo.
Como estratégia e governança fortalecem a maturidade em cibersegurança
Entre os indicadores apresentados pelo IMR Ciber, um dos principais desafios está relacionado à forma como a segurança é incorporada à gestão das organizações.
Atualmente, apenas 35% das empresas afirmam incluir a cibersegurança no planejamento estratégico. Além disso, somente 36% mantêm comitês ativos de risco ou segurança. Além disso, 68% ainda dependem de orçamento compartilhado para financiar iniciativas voltadas à proteção do negócio.
Quando analisados em conjunto, esses indicadores mostram que a segurança ainda permanece distante das decisões estratégicas em boa parte das organizações. Como consequência, torna-se mais difícil estabelecer prioridades, direcionar investimentos e acompanhar riscos de forma estruturada.
Ao integrar a cibersegurança às decisões corporativas, a empresa amplia sua capacidade de alinhar investimentos aos objetivos do negócio. Com isso, ela fortalece a governança e responde de forma mais consistente às mudanças do cenário de ameaças.
A maturidade em cibersegurança também depende da liderança
Tecnologia é um componente essencial da segurança, mas as decisões que definem prioridades, investimentos e níveis aceitáveis de risco continuam sendo tomadas pelas pessoas.
Outro ponto destacado pelo levantamento evidencia justamente esse desafio: 83% das empresas não possuem programas estruturados para capacitar executivos e conselhos em cibersegurança. Ao mesmo tempo, 57% afirmam não ter clareza sobre seu apetite ao risco.
Esse cenário demonstra que muitas organizações ainda encontram dificuldades para incorporar o risco cibernético às decisões corporativas. Sem esse alinhamento, torna-se mais complexo definir prioridades, avaliar impactos e direcionar recursos para iniciativas realmente estratégicas.
Por esse motivo, a preparação da alta liderança vem ganhando espaço entre as principais recomendações de organismos internacionais. O próprio NIST Cybersecurity Framework destaca a governança como um dos pilares para fortalecer a gestão dos riscos cibernéticos.
A execução é um fator decisivo para a maturidade em cibersegurança
Construir políticas e processos é um passo importante, mas a maturidade depende da capacidade de transformá-los em práticas efetivas no dia a dia da organização.
Um dos indicadores mais expressivos do IMR Ciber mostra que 94% das respostas relacionadas à adesão às políticas de segurança internas e de parceiros ficaram concentradas nas menores faixas de avaliação. Na prática, isso evidencia que estabelecer políticas não é suficiente. Dessa forma, elas precisam ser compreendidas, incorporadas à rotina das equipes e acompanhadas continuamente.
Além disso, o levantamento aponta que apenas 40% das empresas realizam testes periódicos de seus planos de continuidade. Sem esse tipo de validação, torna-se mais difícil garantir que a organização conseguirá responder adequadamente diante de um incidente real.
Outro dado reforça essa necessidade de integrar segurança aos processos desde o início: 65% das empresas ainda não envolvem especialistas em segurança durante o desenvolvimento de novos produtos. Como resultado, vulnerabilidades podem ser identificadas apenas nas etapas finais dos projetos. Isso gera custos, retrabalho e riscos para o negócio.
Por que a maturidade em cibersegurança é uma evolução contínua
Os resultados do IMR Ciber mostram que a maturidade em cibersegurança não é determinada pela quantidade de soluções implementadas. No entanto, ela depende da capacidade da organização de integrar estratégia, governança, gestão de riscos e execução.
Quando esses pilares evoluem de forma conjunta, a empresa amplia sua capacidade de identificar riscos, responder a incidentes e manter a continuidade das operações. Por outro lado, investir apenas em tecnologia, sem fortalecer processos e estruturas de decisão, tende a limitar os resultados das iniciativas de segurança. Essa abordagem também está alinhada aos CIS Controls. Eles reforçam a implementação contínua de controles, processos e práticas de governança como base para fortalecer a postura de segurança das organizações.
Mais do que um ponto de chegada, a maturidade deve ser entendida como um processo contínuo de evolução. À medida que novos riscos surgem e o ambiente digital se torna mais complexo, revisar estratégias, testar controles e fortalecer a governança passa a fazer parte da rotina das organizações. Isso beneficia aquelas que buscam aumentar sua resiliência cibernética.
Nesse contexto, compreender o estágio atual da organização é o primeiro passo para estabelecer prioridades, direcionar investimentos e desenvolver um plano consistente de evolução.
Como a NovaRed pode apoiar a maturidade em cibersegurança
Cada organização enfrenta desafios diferentes ao longo da sua evolução em cibersegurança. Enquanto algumas buscam fortalecer a governança, outras precisam aumentar a visibilidade sobre seus riscos. Outras ainda precisam revisar processos ou incorporar segurança de forma mais estratégica às decisões do negócio.
A NovaRed apoia empresas nessa evolução por meio de uma abordagem consultiva, que conecta estratégia, governança e tecnologia para fortalecer a maturidade em cibersegurança de forma estruturada. A partir da avaliação do cenário atual, é possível identificar prioridades, reduzir lacunas e implementar iniciativas alinhadas aos objetivos da organização. Isso também considera o nível de maturidade.