Durante muito tempo, deepfakes foram associados principalmente a vídeos falsos de celebridades, manipulação de imagem e desinformação. Mas, nos últimos anos, o conceito de Deepfake-as-a-Service começou a ganhar destaque e trazer novas discussões sobre suas aplicações.
Para a cibersegurança, entretanto, o problema tomou outra dimensão.
Voz, imagem e vídeo sintéticos passaram a ser utilizados para convencer pessoas, assumir identidades, abrir contas, recuperar acessos e interferir em processos de autenticação.
E existe uma segunda transformação: quem pratica a fraude não precisa necessariamente desenvolver essa tecnologia.
Ecossistemas de Crime-as-a-Service e Attack-as-a-Service já oferecem ferramentas, serviços e conhecimento para diferentes etapas da fraude. Entre as ofertas monitoradas por empresas de inteligência de ameaças estão serviços de criação de deepfakes, face swaps, câmeras virtuais, emuladores, identidades sintéticas e até contas previamente verificadas.
É nesse contexto que podemos falar em Deepfake-as-a-Service: não necessariamente como uma categoria técnica formal e isolada, mas como parte da industrialização da fraude digital, na qual a capacidade de reproduzir a aparência ou a voz de uma pessoa pode ser adquirida como serviço.
O risco, portanto, deixou de ser apenas: “Será que este vídeo é verdadeiro?”
E passou a ser: “O que alguém consegue autorizar, acessar ou obter se conseguir se passar convincentemente por outra pessoa?”
Como deepfakes são usados em ataques e fraudes?
Não existe um único modelo de ataque. O deepfake funciona principalmente como um mecanismo de personificação. O criminoso tenta convencer uma pessoa ou um sistema de que está diante de uma identidade legítima.
1. Falsificação de executivos para autorizar pagamentos.
Um dos usos mais conhecidos combina deepfake com engenharia social.
O fraudador se passa por um CEO, CFO, fornecedor ou outro executivo com autoridade para solicitar uma ação sensível.
Em janeiro de 2024, um funcionário de uma multinacional em Hong Kong participou de uma videoconferência na qual acreditava estar conversando com o CFO e outros colegas da empresa.
A reunião havia sido construída com vídeos e vozes manipulados a partir de conteúdos públicos. Após a falsa reunião e contatos posteriores, o funcionário autorizou transferências que totalizaram aproximadamente HK$ 200 milhões, cerca de US$ 25 milhões. A polícia de Hong Kong confirmou posteriormente que a videoconferência havia sido produzida utilizando deepfakes.
Esse caso mostra uma característica importante desse tipo de ataque.
O deepfake não invade o sistema financeiro. Ele invade o processo de confiança que autoriza a transação.
É uma evolução de ataques já conhecidos de Business Email Compromise, vishing e engenharia social. A diferença é que uma solicitação que antes chegava apenas por e-mail pode agora vir acompanhada pela voz e pelo rosto de alguém conhecido.
O FBI já registra esquemas nos quais criminosos utilizam áudio e vídeo gerados por IA para se passar por executivos, autoridades e outros contatos confiáveis em comunicações privadas e videoconferências.
2. Clonagem de voz
Nem todo deepfake precisa ser um vídeo.
A voz também pode ser sintetizada para que uma ligação, mensagem ou gravação pareça ter sido produzida por uma pessoa conhecida.
Isso pode ser utilizado para:
- solicitar transferências;
- pedir informações confidenciais;
- convencer uma central de atendimento a alterar um acesso;
- sustentar um ataque de engenharia social;
- criar falsas situações de emergência ou extorsão.
O FBI já documenta o uso de voz gerada por IA para personificação e fraude financeira.
Nesse cenário, reconhecer a voz de uma pessoa deixa de ser evidência suficiente de identidade.
3. Fraude de identidade e abertura de contas.
Existe ainda um uso menos visível para o usuário comum, mas extremamente relevante para bancos, fintechs, marketplaces, seguradoras e outras organizações que realizam identificação remota.
O criminoso pode tentar utilizar informações de uma vítima real combinadas com imagens ou vídeos sintéticos para passar por processos de onboarding e KYC.
A Entrust, em seu relatório de fraude de identidade de 2026, afirma que deepfakes já representam um em cada cinco ataques de fraude biométrica observados em sua base e que tentativas utilizando selfies deepfake cresceram 58% em um ano.
O objetivo pode ser abrir uma conta utilizando uma identidade roubada ou sintética, assumir uma conta existente ou superar uma etapa adicional de verificação.
Nesse caso, o deepfake deixa de enganar uma pessoa.
Ele tenta enganar o sistema responsável por decidir se aquela pessoa é quem afirma ser.
O ataque pode acontecer mesmo sem alguém aparecer diante da câmera.
Aqui entra uma diferença técnica fundamental.
Imagine um aplicativo que peça ao usuário para posicionar o rosto diante da câmera e fazer uma validação biométrica.
Existem duas grandes famílias de ataque. Em um ataque de apresentação, algo falso é colocado fisicamente diante do sensor, por exemplo, uma fotografia, tela ou outro artefato.
É justamente para combater esse tipo de fraude que surgiram mecanismos de Presentation Attack Detection e liveness detection.
Mas existe outro caminho. O conteúdo falso pode ser inserido digitalmente no fluxo da aplicação.
O NIST define ataque de injeção como aquele no qual informações biométricas ou mídias não confiáveis são fornecidas diretamente a um programa ou processo. Isso pode incluir uma imagem falsificada, vídeo manipulado ou outro conteúdo utilizado para interferir na verificação de identidade.
Em vez de enganar a câmera, o atacante tenta fazer com que o sistema receba uma fonte manipulada como se tivesse vindo da câmera.
O que são ataques de injeção biométrica?
O CEN/TS 18099:2024 define a injeção biométrica como a substituição da amostra original capturada pelo componente de aquisição antes da etapa de extração das características biométricas.
O próprio documento utiliza como exemplo a inserção de um vídeo deepfake por meio de uma webcam virtual com o objetivo de personificar uma vítima.
Esse tipo de ataque pode envolver diferentes mecanismos de virtualização ou manipulação do fluxo de captura. Para uma organização, o ponto mais relevante não é conhecer cada ferramenta utilizada pelo criminoso.
É compreender que: uma solução capaz de verificar se existe uma pessoa viva diante de uma câmera não necessariamente consegue provar que os dados analisados realmente vieram daquela câmera.
E essa diferença modifica profundamente a estratégia de proteção.
Por que somente liveness detection pode não ser suficiente?
O liveness detection continua sendo uma camada importante.
Mas a evolução das ameaças fez com que organismos técnicos passassem a separar claramente ataques de apresentação de ataques de injeção.
O próprio NIST SP 800-63A-4, publicado em julho de 2025, passou a incluir controles específicos contra mídia falsificada e ataques de injeção em processos remotos de verificação de identidade.
O NIST destaca inclusive que uma comparação biométrica convencional, sozinha, não impede esse tipo de ataque. Isso significa que perguntar apenas ao fornecedor: “Sua solução possui liveness?”
Não é o suficiente. “Ela consegue identificar uma mídia que foi inserida artificialmente no processo de captura?”
Essa ameaça realmente está crescendo?
Os dados disponíveis indicam que ataques contra sistemas de identidade estão se tornando mais industrializados.
A iProov informou em seu Threat Intelligence Report 2026 que ataques de injeção contra dispositivos iOS cresceram 741% ao longo de 2025, com aumento de 1.151% quando comparados os segundos semestres de 2024 e 2025.
Já a Entrust observou crescimento anual de 40% nos ataques de injeção em sua base.
Os percentuais são diferentes porque vêm de bases e metodologias distintas, mas apontam para a mesma mudança:
a fraude está deixando de depender exclusivamente da capacidade humana de falsificar uma identidade e passa a combinar IA, automação, virtualização e serviços especializados.
Esse fenômeno ajuda a explicar o crescimento do modelo as-a-Service.
A iProov identificou 31 novos grupos ligados a esse ecossistema em 2024. Entre as comunidades monitoradas, havia grupos vendendo ferramentas, oferecendo serviços técnicos, compartilhando técnicas de bypass de KYC e produzindo deepfakes sob demanda.
O criminoso não precisa dominar todas essas tecnologias.
Ele pode combinar serviços especializados.
Deepfake também pode ser usado para conseguir acesso corporativo.
Existe ainda outro cenário que amplia a discussão para além de bancos e transações financeiras.
O FBI já registrou casos nos quais identidades roubadas e técnicas de deepfake foram utilizadas durante processos seletivos para vagas remotas, especialmente em funções de tecnologia.
O objetivo final nesses casos pode ser conseguir acesso legítimo a ambientes corporativos, dados de clientes, propriedade intelectual ou sistemas internos.
Esse exemplo mostra por que o assunto interessa à cibersegurança corporativa, mesmo em empresas que não oferecem serviços de reconhecimento facial para seus clientes.
Qualquer processo no qual uma pessoa prova remotamente que é quem afirma ser começa a fazer parte dessa superfície de risco.
Como se proteger de deepfakes?
Não existe um “antivírus para deepfake” capaz de resolver sozinho esse problema.
A proteção precisa considerar diferentes cenários.
O controle usado para proteger uma transferência financeira não é necessariamente o mesmo utilizado para proteger um processo de onboarding biométrico.
1. Não use voz ou vídeo como único fator de confiança.
Esse talvez seja o princípio mais importante. Reconhecer o rosto ou a voz de alguém não deve ser suficiente para autorizar uma ação crítica.
Transferências financeiras, alteração de contas bancárias de fornecedores, reset de credenciais, concessão de privilégios ou compartilhamento de informações sensíveis precisam possuir processos adicionais de validação.
Uma solicitação extraordinária recebida por videoconferência, por exemplo, pode exigir confirmação utilizando outro canal previamente conhecido, e não um telefone ou contato fornecido durante a própria conversa.
2. Adote segregação e dupla aprovação para operações críticas.
Processos de pagamento e alterações sensíveis não deveriam depender exclusivamente da decisão de uma pessoa.
Dupla aprovação, limites transacionais e segregação de funções reduzem bastante o impacto de uma personificação bem-sucedida.
Deepfake é especialmente eficiente quando consegue explorar autoridade e urgência.
Por isso, processos internos precisam ser desenhados para que: nem mesmo o CEO consiga “pedir para pular o processo”.
3. Proteja a autenticação com fatores que não dependam somente de biometria facial.
Biometria pode ser uma excelente camada de autenticação, mas deve ser utilizada dentro de uma arquitetura de identidade mais ampla.
Dependendo do risco, isso pode incluir autenticação multifator, dispositivos registrados, autenticação resistente a phishing, contexto de dispositivo, comportamento e outros sinais.
A identidade não deve depender de uma única evidência.
4. Para biometria, avalie apresentação e injeção separadamente.
Organizações que utilizam reconhecimento facial em onboarding, recuperação de conta ou autenticação precisam perguntar explicitamente aos fornecedores quais famílias de ataque são detectadas.
O NIST recomenda controles que aumentem a confiança de que a mídia foi produzida por um sensor legítimo, incluindo mecanismos para detectar câmeras virtuais, emuladores e dispositivos comprometidos.
Também recomenda análise da mídia em busca de manipulação, utilização de canais autenticados e protegidos, autenticação ou attestation dos sensores e combinação de mecanismos de detecção.
É justamente nesse contexto que normas como CEN/TS 18099:2024 ganham importância, porque estabelecem uma referência específica para testes de detecção de ataques de injeção biométrica.
5. Não dependa de humanos para “perceber que é deepfake”.
Olhos estranhos, sincronização labial imperfeita, movimentos artificiais e atrasos de áudio já foram sinais úteis.
E ainda podem levantar suspeitas.
Mas esse não deveria ser o principal controle.
Os deepfakes continuam evoluindo e o julgamento humano não é uma autenticação confiável.
A defesa mais consistente é presumir que um vídeo poderá parecer verdadeiro e estruturar o processo para exigir outras evidências antes de uma decisão crítica.
6. Use análise de risco de dispositivo e comportamento.
Uma verificação legítima possui mais sinais do que apenas o rosto.
Dispositivo, localização aproximada, sessão, histórico de comportamento, padrão transacional e outras informações podem ajudar a identificar atividades incompatíveis com o usuário esperado.
Esse princípio vale especialmente para abertura e recuperação de contas.
Uma autenticação que olha somente para o rosto ignora grande parte do contexto do risco.
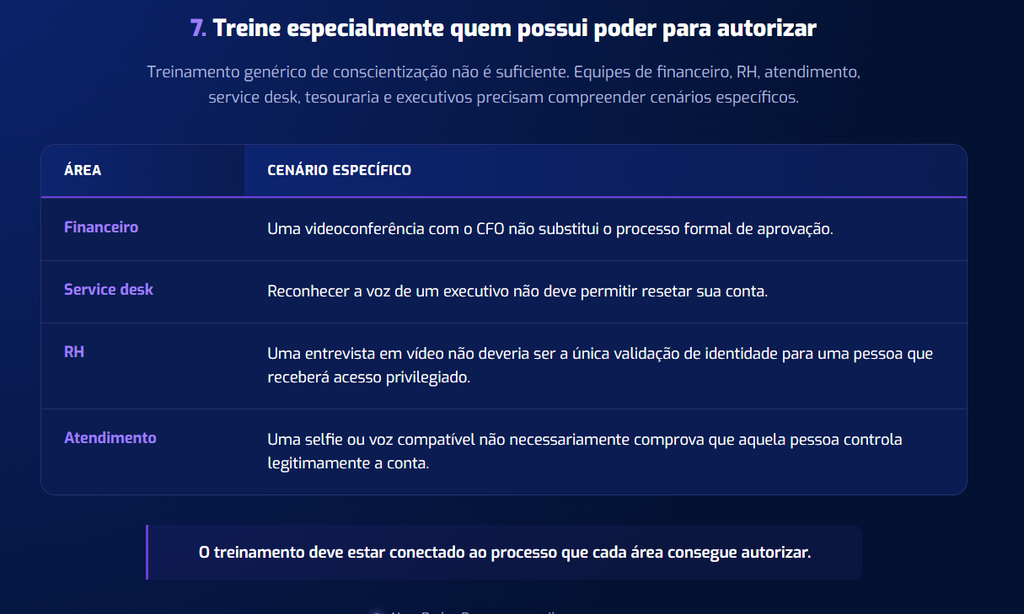
Combater deepfake exige proteger a decisão, não apenas detectar a falsificação.
Essa talvez seja a principal mudança trazida pelos deepfakes.
Durante anos, a pergunta foi: “Como identificar que essa imagem ou esse vídeo foi manipulado?”
E ela continua relevante. Mas uma estratégia de segurança mais madura começa com outra pergunta:
“Se esse deepfake for perfeito e ninguém perceber que é falso, quais controles ainda impedem a fraude?”
Essa mudança faz toda a diferença. Em uma transferência financeira, a resposta pode ser dupla aprovação e verificação por canal independente.
Para onboarding, pode ser uma combinação entre biometria, proteção contra injeção, inteligência de dispositivo e validação de identidade. A autenticação corporativa, pode envolver MFA resistente a phishing, gestão de identidade e análise comportamental.
Para acessos privilegiados, pode envolver PAM e controles adicionais de autorização.
Mas o processo precisa continuar seguro mesmo quando a falsificação consegue convencer alguém.
O que o CEN/TS 18099 muda nessa discussão?
O CEN/TS 18099:2024 é uma Especificação Técnica europeia dedicada à detecção de ataques de injeção de dados biométricos.
Sua importância está justamente em formalizar uma categoria de ameaça que, durante muito tempo, recebeu menos atenção que os ataques de apresentação.
Ela permite que organizações façam uma pergunta mais específica ao avaliar uma tecnologia biométrica:
“Essa solução foi testada contra ataques nos quais os dados são inseridos digitalmente no processo de verificação?”
Para organizações que dependem de biometria para onboarding, autenticação ou recuperação de identidade, essa é uma evolução importante dos critérios de avaliação de fornecedores.
Deepfake-as-a-Service é, no fundo, um problema de identidade.
A evolução dos deepfakes mostra que a inteligência artificial não está apenas tornando imagens e vídeos mais convincentes.
Ela está modificando uma das bases da segurança digital: a capacidade de acreditar que uma pessoa é realmente quem afirma ser.
Quando voz, rosto e vídeo podem ser reproduzidos artificialmente, identidade precisa deixar de ser validada por uma única evidência; é preciso combinar tecnologia, processos, autenticação, monitoramento e controles de negócio.
E o crescimento dos modelos as-a-Service torna essa discussão ainda mais importante. O criminoso não precisa mais dominar geração de vídeo, manipulação biométrica, virtualização, falsificação documental e engenharia social.
Pode recorrer a diferentes partes de um ecossistema especializado. Por isso, preparar-se para deepfakes não significa apenas adquirir uma ferramenta capaz de encontrar vídeos falsos.
Significa revisar onde a identidade autoriza algo importante dentro da organização e o que aconteceria se alguém conseguisse falsificá-la.
Como a NovaRed pode apoiar essa estratégia?
A NovaRed apoia empresas na avaliação e fortalecimento dos controles que protegem identidades, acessos e processos críticos.
Isso pode envolver diferentes frentes, como gestão de identidades e acessos, autenticação, PAM, análise de risco de terceiros, proteção de aplicações, monitoramento e detecção de comportamentos anômalos.
Para empresas que utilizam processos de autenticação ou onboarding biométrico, essa análise também deve considerar a evolução das ameaças relacionadas a deepfakes e ataques de injeção.
O objetivo não é apenas detectar uma falsificação.
É construir uma arquitetura na qual uma identidade falsificada não seja suficiente para comprometer uma conta, autorizar uma operação ou acessar um recurso crítico.