Antes de detectar um ataque, é preciso entender como ele acontece.
Um invasor não começa pelo alerta que aparece no SIEM. Existe uma sequência de ações para alcançar seus objetivos, que pode envolver obtenção de acesso, execução de comandos, roubo de credenciais, descoberta do ambiente e movimentação lateral.
O MITRE ATT&CK é uma base de conhecimento pública, mantida pela MITRE Corporation, que organiza esses comportamentos em táticas, técnicas e procedimentos (TTPs) documentados a partir de observações reais de adversários. Isso permite que equipes de segurança analisem as ações de um invasor de forma estruturada e relacionem diferentes eventos dentro de um mesmo contexto.
Como o MITRE ATT&CK organiza o comportamento dos invasores?
O MITRE ATT&CK estrutura as atividades dos adversários em três níveis:
– Táticas: os objetivos do invasor (ex.: obter acesso inicial, executar ações no ambiente, coletar informações, provocar impacto).
– Técnicas: como esses objetivos podem ser alcançados.
– Subtécnicas: o detalhamento de comportamentos específicos dentro de uma técnica.
Essa estrutura permite analisar uma ameaça além de um indicador ou alerta isolado. Em vez de observar apenas o que aconteceu, a equipe consegue investigar qual comportamento adversário aquele evento pode representar e como ele se relaciona com outras ações.
Como um comportamento observado vira uma técnica do ATT&CK?
Uma tentativa de obter credenciais, executar comandos ou realizar descoberta no ambiente pode gerar diferentes eventos no SIEM e no EDR.
Isoladamente, esses eventos podem não ser suficientes para caracterizar uma intrusão. Quando relacionados, porém, podem revelar diferentes etapas de uma atividade adversária.
O mapeamento para o ATT&CK ajuda justamente a criar esse contexto. A equipe identifica o comportamento observado, relaciona-o à técnica correspondente e avalia quais outras ações podem estar associadas àquela atividade.
O foco deixa de ser apenas responder a eventos desconectados e passa a ser entender o comportamento do atacante dentro de uma possível cadeia de ataque.
Como transformar o mapeamento em detecção?
Mapear uma técnica é apenas o começo. A próxima pergunta precisa ser:
Quais evidências desse comportamento existem no ambiente?
A resposta depende da telemetria disponível. Logs, dados de identidade, endpoints, rede e aplicações podem fornecer diferentes evidências sobre uma mesma atividade.
A partir da versão 18 do ATT&CK, o framework passou a estruturar essa camada por meio de Detection Strategies, que representam abordagens de alto nível para detectar uma técnica, e Analytics, que descrevem lógicas específicas de detecção para determinadas plataformas.
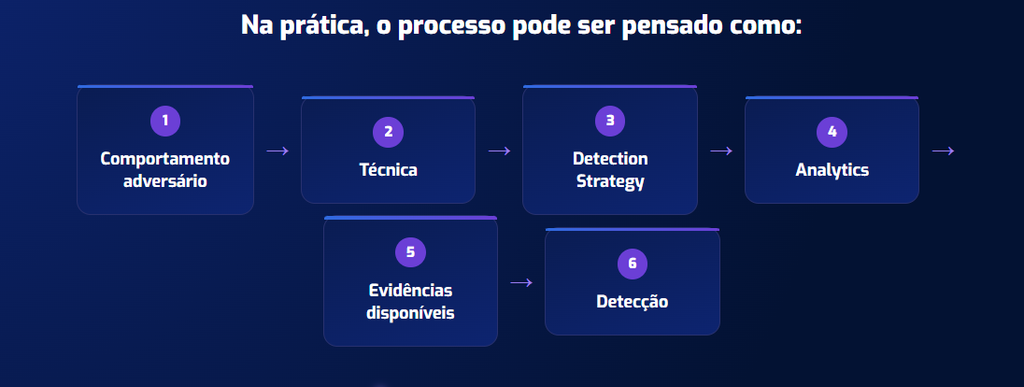
Essa relação também ajuda a identificar lacunas. Se uma técnica relevante não possui dados suficientes para ser observada, o problema pode estar na própria cobertura de telemetria, e não apenas na regra de detecção.
A versão mais recente do framework (v19, abril de 2026) já amplia ainda mais esse modelo de Detection Strategies e Analytics, reforçando a tendência de detecção estruturada por evidências.
MITRE ATT&CK na operação de segurança.
O framework não substitui SIEM, EDR ou XDR. Ele ajuda a direcionar como essas tecnologias podem ser utilizadas para identificar comportamentos adversários.
No SIEM, diferentes eventos podem ser correlacionados para identificar padrões associados a uma técnica. No EDR, processos, comandos, arquivos e conexões podem fornecer evidências sobre atividades realizadas em endpoints. Já o XDR pode ampliar essa análise ao relacionar sinais de diferentes camadas do ambiente.
Mas tecnologia, sozinha, não fecha essa equação.
SOC, Threat Intelligence e Threat Hunting precisam trabalhar a partir do mesmo contexto para investigar comportamentos, validar hipóteses e identificar possíveis relações entre diferentes sinais.
É essa integração que permite transformar conhecimento sobre o adversário em capacidade de detecção e investigação.
O que o mapeamento revela sobre a maturidade da detecção?
O ATT&CK também pode ser utilizado para identificar lacunas na estratégia de segurança.
Uma organização pode descobrir que possui técnicas relevantes sem detecção, Analytics que dependem de dados não coletados ou telemetria disponível que não está sendo utilizada de forma efetiva.
Por isso, medir cobertura não significa apenas contar quantas técnicas estão mapeadas.
É preciso avaliar se a organização consegue observar, detectar e investigar os comportamentos que realmente representam risco para seu ambiente.
Quanto maior a conexão entre técnicas, evidências, detecções e capacidade de investigação, maior a maturidade da operação.
Conhecer o adversário para detectar melhor.
Conhecer as técnicas utilizadas por um atacante é diferente de conseguir identificá-las no próprio ambiente.
É nessa diferença que o MITRE ATT&CK ganha relevância para uma operação de segurança. O framework oferece uma linguagem comum para compreender o comportamento adversário e estruturar estratégias de detecção a partir das evidências disponíveis.
Para a NovaRed, esse conhecimento precisa estar conectado à operação. SOC, Threat Intelligence, Threat Hunting e tecnologias de segurança trabalham em conjunto para transformar comportamento adversário em capacidade de detecção, investigação e resposta.
Quer elevar a maturidade da detecção de ameaças da sua organização? Fale com o time de Threat Hunting da NovaRed e descubra como transformar comportamento adversário em capacidade real de detecção e resposta.