O ambiente de TI se mantém em constante transformação para adequar-se aos cenários de negócios e sua complexidade aumenta cada vez mais rápido. Some a isso a sofisticação dos ataques, os segurança na nuvem, os desafios da segurança na nuvem e a falta de profissionais especializados.
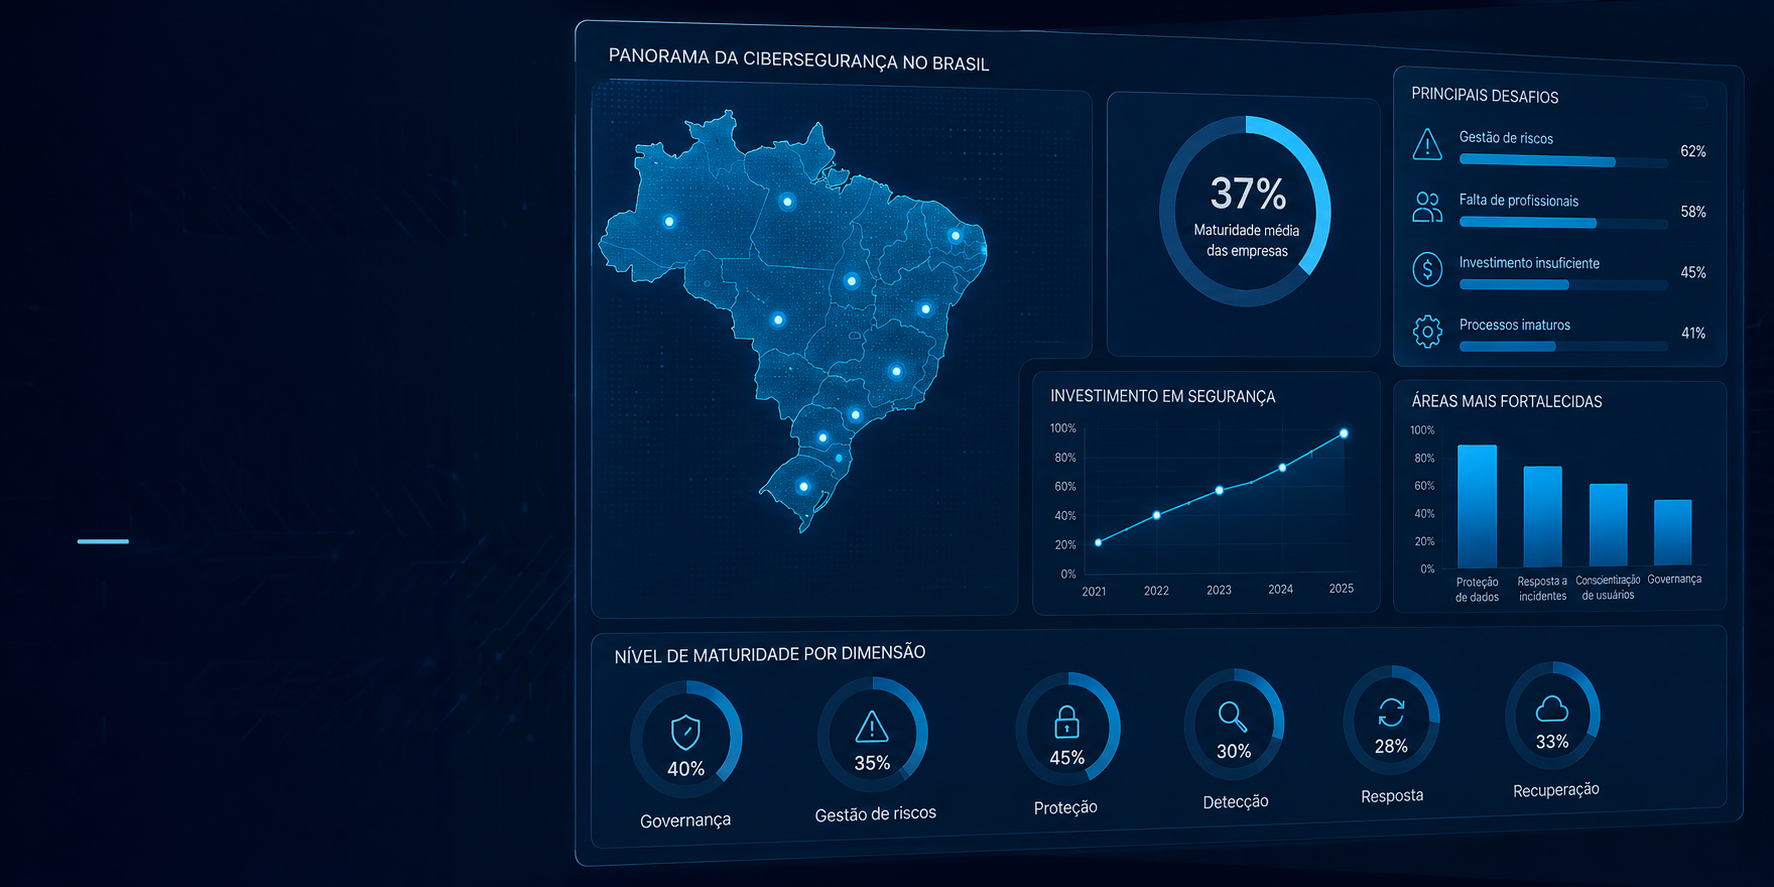
Apenas esses fatores já são suficientes para que sua organização aumente a maturidade em segurança com um constante mapeamento dos gaps da segurança de sua estrutura de TI e da operação.
Nossa recomendação é que você faça isso com seis medidas preventivas:
Gerencie bem seu ambiente de nuvem
É possível sim ter um alto nível de segurança na nuvem. Mas, você precisa entender que a estabilidade e disponibilidade da nuvem é responsabilidade do provedor, enquanto a segurança dos dados que nela estão armazenados fica a cargo da empresa que contratou o serviço. Por isso, avalie a idoneidade dos desenvolvedores das soluções.
Além disso, envolva as equipes de TI e SI na negociação. Procure ter visibilidade sobre os ambientes, muitas vezes multi-cloud, e estabeleça baselines de segurança padrão, preferencialmente com uma ferramenta que dê visibilidade e tenha níveis de automação para desfazer ações que estejam em desacordo com esses baselines.
Gerencie o acesso dos colaboradores
É importante garantir que os usuários de aplicações tenham o acesso necessário para a execução de suas funções. Entende-se acesso necessário como o acesso suficiente, e não com privilégios adicionais.
Principalmente me momentos como o que estamos vivendo agora, onde os usuários estão distribuídos fisicamente fora dos escritórios, é necessário garantir que os níveis de autenticação e autorização estejam de acordo com as boas práticas de Segurança da Informação.
Múltiplo fator de autenticação e um mecanismo de controle das autorizações minimiza enormemente as fraudes e ataques cibernéticos, tanto de usuários mal intencionados quanto aqueles cujas máquinas estejam comprometidas.
Nesse sentido, preste especial atenção nos ambientes de nuvem, que por serem motores que aceleram o crescimento e dão flexibilidade as organizações muitas vezes sem o acesso mais permissivo do que o necessário para os desenvolvedores.
Dessa forma, tanto on-premises quanto na nuvem, recomenda-se sempre utilizar um cofre de senha para a gestão dos acessos privilegiados, quanto mecanismos de múltiplo fator de autenticação e single sign-on, bem como realizar auditorias constantes no processo de gestão de acessos.
Mantenha seu parque atualizado
É possível reduzir os riscos e impacto de ataques priorizando a aquisição de soluções modernas de prevenção e detecção. Entretanto, para garantir a efetividade dessas ferramentas é importante ter uma gestão de atualização tanto de suas versões quanto de assinaturas, políticas e outros.
Com relação ao parque de TI como um todo, é importante manter os ativos com as atualizações recomendadas pelos fabricantes. Essas atualizações são criadas pelos mesmos pois existem, a cada dia, novas vulnerabilidades encontradas.
Deixar de fazer uma gestão de patching adequada abre a porta para atacantes, que conhecem as vulnerabilidades e vão explorá-las mesmo que a empresa tenha um arcabouço de ferramentas de segurança.
Busque serviços gerenciados em segurança da informação
As empresas devem avaliar a contratação de um parceiro para serviços gerenciados em SI. Dessa forma, otimizam recursos e ganham capacidade de resposta. (MSS – Managed Security Services).
Assim, além de otimizar recursos financeiros e de tempo, a organização ainda ganha com a capacidade de detectar e reagir de maneira rápida a incidentes, com correções proativas dos gaps do sistema.
É uma excelente estratégia para minimizar riscos e aumentar a maturidade de segurança de informação da sua organização.
Promova a conscientização de toda a organização
Todos os colaboradores da organização devem estar cientes sobre a importância da segurança da informação para os negócios da companhia e de sua responsabilidade com relação ao assunto. Para isso, crie um Programa de Conscientização formal.
Nele, os colaboradores conhecem a Política de SI e as melhores práticas de segurança. incluindo a participação de campanhas de phishing e outros métodos de treinamento.
Tenha uma abordagem de nível de maturidade para a segurança da informação
Uma das maiores dificuldades que os CISO´s e outros profissionais de SI encontram é a de ter uma comunicação adequada junto ao C-Level das organizações. Para facilitar essa comunicação e agregar valor, recomendamos que sejam usadas abordagens de avaliação de riscos de negócio e não apenas de riscos técnicos. Um plano de maturidade em segurança facilita a comunicação interna.
Além disso, ajuda na obtenção de orçamento para minimizar riscos.
Agora que você sabe como aumentar a maturidade em segurança do seu negócio, mãos à obra. Caso precise de ajuda, fale conosco.